Telefonnummern vs. Plattform-UIDs: Ein Leitfaden für die präzise Kontaktverifizierung
Erfahren Sie mehr über die wesentlichen Unterschiede zwischen Telefonnummern und Plattform-UIDs, um CRM-Abgleichfehler zu vermeiden und die Verifizierung von Kontaktlisten zu verbessern.
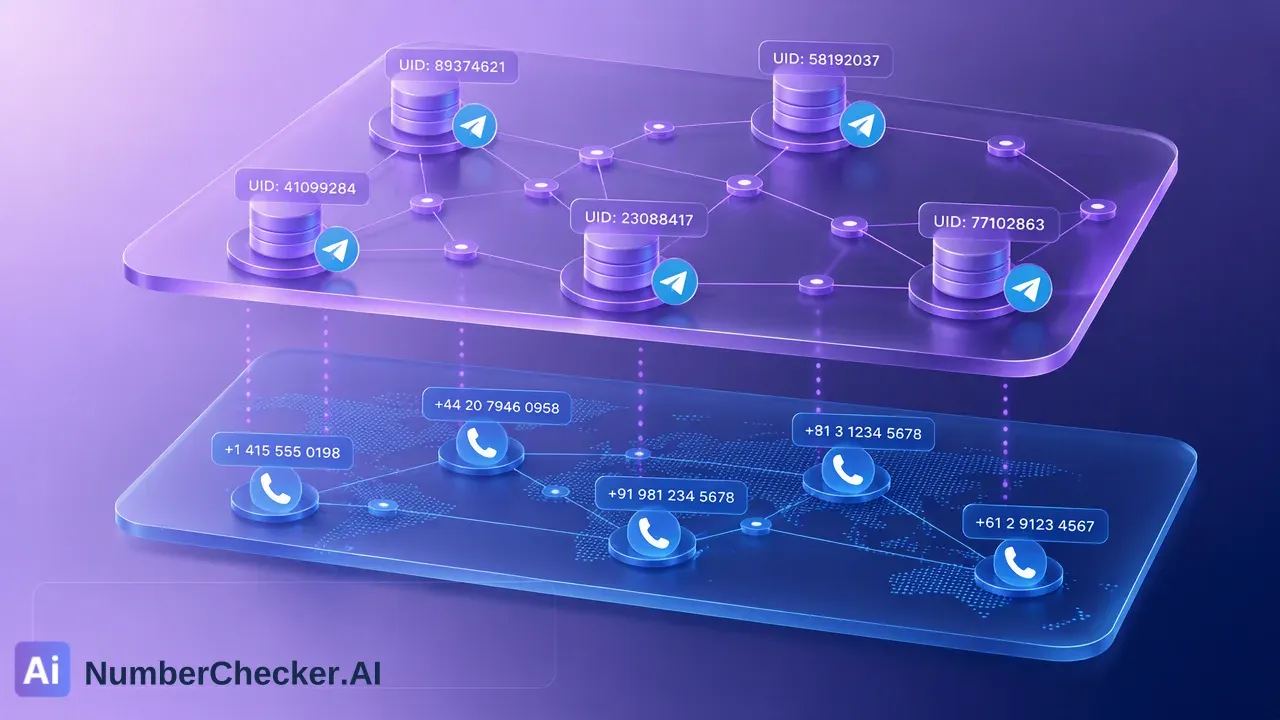
Telefonnummern und plattformspezifische Benutzerkennungen (UIDs) erfüllen unterschiedliche Funktionen innerhalb der Kundendatenarchitektur. Eine Telefonnummer ist ein netzwerkbasierter Telekommunikationsidentifikator, der an das Carrier-Routing und die SIM-Hardware gebunden ist, während eine Plattform-UID ein interner digitaler Datensatz ist, der von einer individuellen Anwendung zugewiesen wird. Da diese Identifikatoren in isolierten technischen Bereichen existieren, können Teams eine UID nicht mathematisch aus einer Telefonnummer ableiten oder eine Telefonnummer aus einer bestehenden UID berechnen. Ein präzises Kontaktlistenmanagement erfordert, dass diese Datenpunkte als separate Attribute innerhalb von Datenbanken behandelt werden, die Erreichbarkeit auf jedem spezifischen Kanal verifiziert wird und Datensätze nur dann verknüpft werden, wenn eine authentifizierte Beziehung sie verbindet.
Die Lücke zwischen den Identifikatoren verstehen
Kundendatenbanken erfassen häufig Kontaktpunkte über mehrere Berührungspunkte hinweg, einschließlich SMS-Anmeldeformularen, E-Commerce-Kaufdatensätzen, Support-Chat-Interaktionen und Direktnachrichtenkanälen. Ein häufiger operativer Fehler besteht darin, Telekommunikations-Kontaktpunkte und Profile auf Anwendungsebene als austauschbare Werte zu behandeln. Eine Telefonnummer stellt einen Identifikator im Telekommunikationsnetzwerk dar. Ihre Struktur folgt standardisierten geografischen und Carrier-Routing-Protokollen, die darauf ausgelegt sind, Sprach- und SMS-Verkehr über öffentliche vermittelte Netzwerke zu leiten. Im Gegensatz dazu ist eine Plattform-UID ein proprietärer digitaler Identifikator, der innerhalb des Datenbankschemas einer Anwendung generiert wird. Die Plattform nutzt diesen internen Schlüssel, um Kontoberechtigungen, relationale Daten und Benutzeraktivitäten nachzuverfolgen. | Attribut | Telefonnummer | Plattform-UID | | :--- | :--- | :--- | | Ebene | Telekommunikationsnetzwerk | Anwendungsdatenbank | | Standardisierung | Standard-International-Routing | Proprietäres Anwendungsformat | | Ableitung | Eigenständige globale Adresse | Plattform-generierter interner Schlüssel | | Verifizierungsumfang | Carrier- und Plattformpräsenz | Anwendungsspezifische Datensatzsuche | Da diese Identifikatoren in unterschiedlichen Systemen liegen, können Organisationen nicht den einen aus dem anderen ableiten. Eine Telefonnummer kann nicht gehasht, dekodiert oder algorithmisch in eine Facebook-UID, eine Telegram-UID oder einen anderen proprietären Identifikator übersetzt werden. Die Validierung der Präsenz über Kommunikationskanäle hinweg erfordert die Abfrage kanalspezifischer Registrierungssignale, anstatt eine netzwerkübergreifende Kontinuität vorauszusetzen.
Der Einfluss von Datenschutz und Plattformarchitektur
Jenseits der mathematischen Trennung schaffen die Anwendungsarchitektur und die Privatsphäre-Einstellungen der Benutzer klare Grenzen zwischen Netzwerkidentitäten und Plattformentitäten. Viele Kommunikationsplattformen ermöglichen es Benutzern, ihre Telefonnummer von ihrer öffentlichen Präsenz zu trennen. Moderne Plattformen bieten häufig Datenschutzkontrollen auf Kontoebene, die steuern, ob eine Telefonnummer für die Suche und Entdeckung verwendet werden kann. Eine Person kann ein Konto mit einer Mobilnummer registrieren und gleichzeitig die Anwendungsberechtigungen so konfigurieren, dass der Kontaktabgleich durch Dritte blockiert wird. In diesen Szenarien kann die Abfrage eines Identifikators darauf hinweisen, dass ein Konto existiert, ohne öffentliche Metadaten oder Konto-UIDs preiszugeben. Darüber hinaus stellen Konto-Präsenzsignale einen spezifischen Zeitpunkt dar. Organisationen müssen anerkennen, dass Sichtbarkeitsbeschränkungen standardmäßige architektonische Designentscheidungen von Plattformentwicklern sind, um Verbraucherdaten zu schützen.
Best Practices für die CRM-Datenintegrität
Die Aufrechterhaltung der Datenintegrität über komplexe Unternehmens-Stacks hinweg erfordert ein striktes Design des relationalen Schemas. Wenn Datenteams unverifizierte Datensätze zusammenführen, verschlechtert sich die CRM-Hygiene schnell, was zu geteilten Kundenreisen und unterbrochenen Kommunikationsabläufen führt. Um die Genauigkeit der Kontaktliste zu bewahren, sollten Organisationen die folgenden architektonischen Praktiken implementieren:
- Isolierte Kanalspalten beibehalten: Speichern Sie Telefonnummern, E-Mail-Adressen und plattformspezifische UIDs in separaten Datenbankfeldern. Überschreiben Sie niemals das primäre Telefonfeld eines Kunden mit einem Anwendungs-Handle oder einem internen Plattformschlüssel. - Nicht authentifizierte Datenzusammenführung vermeiden: Vermeiden Sie die Zusammenführung unterschiedlicher Datenquellen, wie z. B. E-Commerce-Bestellprotokolle und Social-Media-Engagement-Historien, die nur auf spekulativen Übereinstimmungen oder übereinstimmenden Vornamen basieren. Erfordern Sie eine authentifizierte Anmeldung, einen verifizierten Link oder eine direkte Benutzerbestätigung, bevor Kundentabellen zusammengeführt werden. - Kanalspezifische Verifizierungszeitstempel pflegen: Zeichnen Sie Validierungsdaten für jeden Kanal separat auf. - Formate vor der Signalauswertung standardisieren: Bereinigen Sie eingehende Nummern unter Verwendung konsistenter internationaler Formate, bevor Sie Massenverifizierungsprüfungen durchführen, um sicherzustellen, dass nachgelagerte Verifizierungstools einheitliche Datensätze verarbeiten.
Aufrechterhaltung der Erreichbarkeit in Massen-Workflows
Die betriebliche Effizienz bei der Kundenansprache hängt von der Validierung der Kanalverfügbarkeit ab, bevor Kommunikationskampagnen gestartet werden. Kontaktlisten verfallen im Laufe der Zeit natürlich, da Nummern in Messaging-Netzwerken getrennt, neu zugewiesen oder deaktiviert werden. Die Hygiene vor Kampagnen hilft Teams dabei, Kontaktlisten zu überprüfen und Ressourcen effektiv zu priorisieren. NumberChecker.AI unterstützt die Wartung umfangreicher Listen durch die Bereitstellung von Diensten zur Überprüfung von Telefonnummern- und E-Mail-Listen in großen Mengen. Teams laden Kontaktlisten über CSV- oder TXT-Dateien hoch oder stellen eine programmgesteuerte Verbindung über den REST-API-Zugriff her, um die Einsatzbereitschaft der Liste zu bewerten, bevor sie Nachrichten in großem Umfang versenden. Massenprüfungen identifizieren gültige Einträge über unterstützte Plattformen hinweg, wie z. B. die Telegram-Kontopräsenz oder den Status von Gmail- und Yandex-E-Mails, und helfen Teams dabei, Kontaktlisten zu bereinigen und die Ansprache auf erreichbare Endpunkte zu konzentrieren. Durch die systematische Überprüfung von Massenlisten etablieren Datenbetriebsteams eine klare Kanalsegmentierung. Sie bestimmen, welche Datensätze die Standard-SMS-Kommunikation unterstützen, welche Kontakte Konten auf spezifischen Messaging-Kanälen wie Telegram unterhalten und welche Adressen über aktive E-Mail-Postfächer verfügen. Dieser geschichtete Ansatz stellt sicher, dass Kontaktdatensätze über jeden Geschäftskanal hinweg sauber, organisiert und betrieblich zuverlässig bleiben.
Häufig gestellte Fragen (FAQ)
Können Teams eine Telefonnummer direkt in eine Plattform-UID umwandeln?
Eine direkte algorithmische Umwandlung zwischen einer Telefonnummer und einer Plattform-UID ist technisch unmöglich. Telefonnummern folgen internationalen Telekommunikationskonventionen, während UIDs willkürliche numerische Zeichenfolgen oder Hash-Werte sind, die von privaten Anwendungsdatenbanken generiert werden. Um festzustellen, ob ein Konto existiert, müssen zum Zeitpunkt der Prüfung plattformspezifische Registrierungssignale ausgewertet werden, anstatt die Telefonzeichenfolge zu parsen oder zu übersetzen.
Warum zeigen CRMs nicht übereinstimmende Daten an, wenn Kontaktkanäle gemischt werden?
Dateninkonsistenzen treten auf, wenn CRMs Datensätze über Kanäle hinweg ohne einen verifizierten Fremdschlüssel zusammenführen. Wenn man beispielsweise davon ausgeht, dass eine Telefonnummer aus einem E-Commerce-Kaufabschluss zu derselben Person gehört wie ein Social-Media-Konto mit einem ähnlichen Benutzernamen, entstehen korrumpierte Profile. Separate Interaktionskontexte erfordern eine unabhängige Validierung, bevor Datenbankfelder vereinheitlicht werden.
Wie wirken sich die Privatsphäre-Einstellungen der Plattform auf die Sichtbarkeit von Identifikatoren aus?
Anwendungskonfigurationen für den Datenschutz bestimmen, ob Identifikatoren auf Plattformebene und Kontoattribute öffentlich sichtbar sind. Selbst wenn ein aktives Konto mit einer Telefonnummer registriert ist, können Kontoinhaber die Profilsichtbarkeit, die Auffindbarkeit der Telefonnummer und die Indizierung der öffentlichen UID innerhalb der Berechtigungskontrollen der Anwendung einschränken.
Starten Sie mit NumberChecker.AI
Entdecken Sie die unterstützten Produkte von NumberChecker.AI zur Überprüfung von Massenlisten und wählen Sie die Funktion, die zu Ihrem Workflow passt.
Bereit loszulegen?
Testen Sie unseren WhatsApp-Nummernvalidierungs-Service und sehen Sie den Unterschied durch saubere Daten.

